
DigiD Pentest: Wat het is, waarom het moet en hoe je je voorbereidt
Een vast onderdeel van de DigiD audit is de DigiD Pentest: een technische test waarbij de veiligheid van je DigiD-koppeling wordt gecontroleerd. De eisen liggen vast, de deadline staat vast, en de verantwoordelijkheid ligt bij de organisatie om elk jaar te compliant te zijn.
Hulp nodig met DigiD audit?
Onze consultants helpen je graag verder.
Wat is een DigiD Pentest
Een DigiD Pentest is een gerichte penetratietest op een webapplicatie of systeem dat is gekoppeld aan DigiD. Het doel is om te toetsen of de beveiliging voldoet aan de eisen van Logius en de richtlijnen van het NCSC. De test maakt deel uit van het jaarlijkse beveiligingsassessment voor DigiD, dat verplicht is voor organisaties met een DigiD-koppeling. Een onafhankelijke auditor verwerkt de resultaten van de pentest in het auditrapport. Zo kan de organisatie kan aantonen dat de digitale toegang via DigiD voldoende beveiligd is tegen kwetsbaarheden.
Waarom is een DigiD Pentest verplicht
De DigiD Pentest is verplicht omdat het gebruik van DigiD directe toegang geeft tot persoonsgegevens en vertrouwelijke overheidsdiensten. Een kwetsbaarheid in zo’n koppeling kan grote gevolgen hebben: denk aan identiteitsfraude, datalekken of misbruik van publieke systemen. Om dit risico te beperken, heeft Logius (namens de overheid) de pentest opgenomen in het verplichte ICT-beveiligingsassessment DigiD.
De achterliggende gedachte is helder: alleen organisaties die jaarlijks aantonen dat hun DigiD-omgeving voldoende is beveiligd, mogen toegang houden tot het DigiD-stelsel. Die toetsing gebeurt op basis van het DigiD normenkader v4.0, waarin beveiligingsrichtlijnen zijn opgenomen op basis van het NCSC. Een onafhankelijke RE-auditor controleert vervolgens of deze richtlijnen correct zijn toegepast.
Zonder aantoonbare pentest is het voor toezichthouders onmogelijk om in te schatten of de koppeling veilig is. Daarom moet elk jaar een rapport worden ingediend waaruit blijkt dat kwetsbaarheden zijn onderzocht en, waar nodig, opgelost. Deze maatregel is dus geen formaliteit, maar een waarborg voor de veiligheid van digitale publieke dienstverlening.
Hoe bereid je je voor op een DigiD Pentest
Een goede voorbereiding is essentieel voor een soepel pentesttraject en een positieve audituitkomst. Door vooraf de juiste stappen te zetten, voorkom je verrassingen en verklein je de kans op afkeuring van het rapport. Hieronder bespreken we de belangrijkste onderdelen van de voorbereiding.
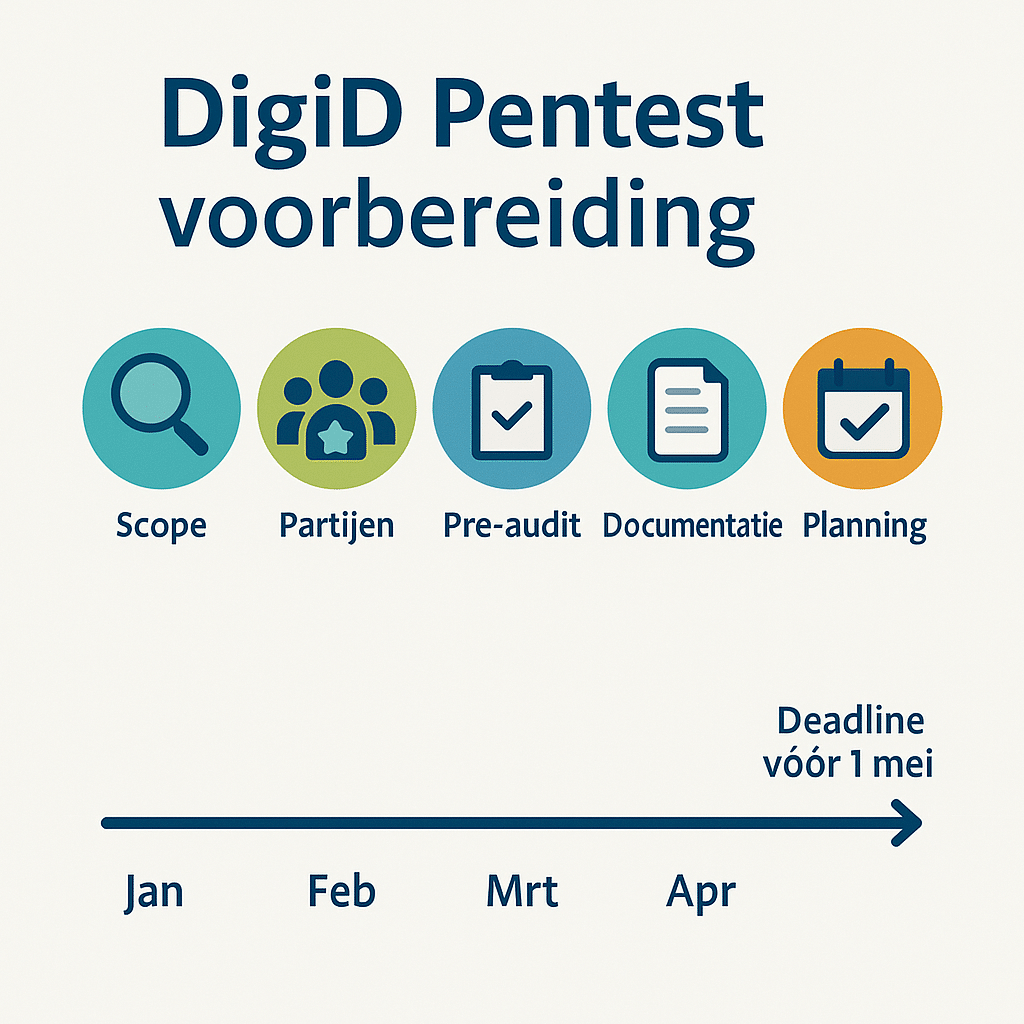
Scope bepalen en rollen verdelen
Begin met het scherp stellen van de scope: welke systemen, applicaties en interfaces vallen onder de DigiD-koppeling? Leg vast welke onderdelen getest moeten worden en wie waarvoor verantwoordelijk is. Wijs een coördinator aan die schakelt tussen de pentester, de auditor en interne afdelingen zoals IT en security.
Kies ervaren partijen
Werk samen met een RE-auditor die bekend is met het DigiD-normenkader. Bespreek met hen of het nodig is om aanvullende verklaringen te verzamelen, zoals een TPM-verklaring van een externe leverancier. Kies voor een pentestpartij die aantoonbaar ervaring heeft met DigiD-assessments, zodat zij bekend zijn met de technische eisen van Logius.
Plan een pre-audit of nulmeting
Een interne vooranalyse of pre-audit helpt om vooraf eventuele tekortkomingen in kaart te brengen. Dit voorkomt dat bekende problemen pas tijdens de officiële pentest naar voren komen. Verschillende auditors en adviesbureaus raden dit aan als manier om tijd en herstelkosten te besparen.
Verzamel relevante documentatie
Zorg dat de benodigde informatie klaarstaat voor de pentester: netwerkdiagrammen, toegangsgegevens, beveiligingsbeleid, configuraties, en eventuele eerdere testresultaten. Dit versnelt het traject en voorkomt dat de pentest onvolledig wordt uitgevoerd.
Begin op tijd
Idealiter start je in januari met de voorbereidingen. Dit geeft ruimte om bevindingen op te lossen en een hertest uit te voeren vóór de indieningsdeadline. Laat de planning niet afhangen van beschikbare auditmomenten in maart, want de tijd tussen test en rapport is vaak kort.
Denk vooruit: planning en opvolging
Stem met de auditor af wanneer het eindrapport uiterlijk moet worden opgeleverd. Zorg dat er ruimte is voor communicatie over bevindingen, correcties en toelichting. Een pentestrapport zonder opvolging is vaak niet voldoende: bewijs dat de aangetoonde risico’s daadwerkelijk zijn weggenomen.
Praktische checklist en afsluiting
Een DigiD Pentest vergt meer dan alleen technische uitvoering. Het is een verplicht onderdeel van een breder complianceproces, waarbij timing, communicatie en documentatie minstens zo belangrijk zijn als de test zelf. Hieronder een compacte checklist om grip te houden op de voorbereiding:
- Breng de scope van de DigiD-koppeling volledig in kaart
- Wijs een intern aanspreekpunt of projectleider aan
- Schakel tijdig een RE-auditor en DigiD-ervaren pentester in
- Laat eventueel een pre-audit uitvoeren voor inzicht en voorbereiding
- Verzamel alle relevante documentatie en toegangsinformatie
- Houd rekening met de vaste rapportagedeadline (vóór 1 mei)
- Plan voldoende tijd in voor herstel van bevindingen én een hertest
Een goede voorbereiding voorkomt tijdsdruk en verhoogt de kans op een soepel verloop van de audit.
Wilt u sparren over de aanpak of advies over een DigiD audit en pentest? Neem contact met ons op. We denken graag met je mee.